Sigur добавил доступ по радужной оболочке глаза через терминалы Iris ID
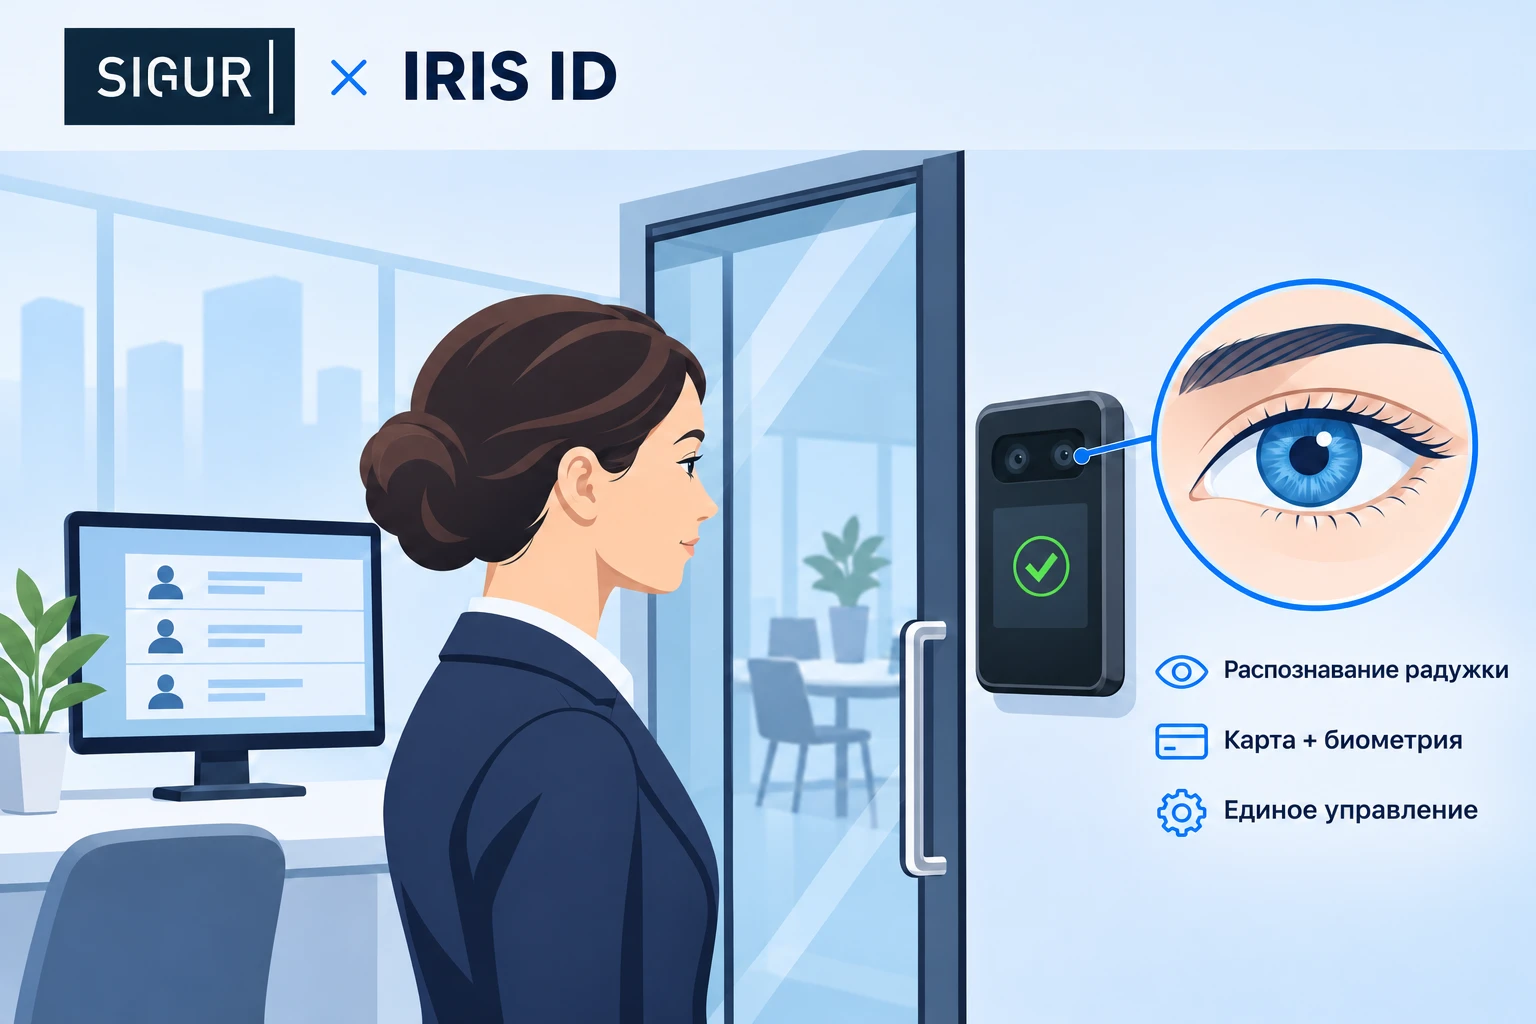
10 ноября 2026 года Sigur сообщил о завершении интеграции с биометрическими терминалами Iris ID. Решение уже доступно для коммерческого использования и поддерживает IrisTime iT100 и IrisAccess iA1000. Оно позволяет добавить к системе контроля доступа проверку личности по радужной оболочке глаза.
Как биометрия дополняет обычный пропуск
Карту доступа можно потерять или передать коллеге. Поэтому проверка действующего пропуска сама по себе не подтверждает, что перед дверью стоит его владелец. Биометрическая аутентификация помогает связать разрешение на проход с конкретным человеком.
В основе технологии — распознавание рисунка радужной оболочки, то есть видимой части глаза вокруг зрачка. Считывание происходит бесконтактно. В совместном решении терминал Iris ID распознаёт пользователя, а контроллер Sigur проверяет, разрешён ли ему доступ в эту зону.
Можно использовать только биометрию либо сочетать её с картой. Например, сотрудник предъявляет пропуск, а затем подтверждает личность у терминала. Такой сценарий полезен там, где передача карты другому человеку создаёт существенный риск: на входе в серверную, производственную зону или помещение с ценным оборудованием.
Что меняется для администратора СКУД
При внедрении нескольких биометрических терминалов важно избежать разрозненных баз пользователей. Если права приходится менять отдельно на каждом устройстве, обслуживание системы усложняется, а вероятность пропустить нужную настройку увеличивается.
Интеграция сохраняет централизованное управление в Sigur: администратор работает с сотрудниками, правами доступа и событиями в одной системе. Регистрация биометрического шаблона выполняется через подключённый терминал Iris ID, после чего данные передаются на устройства соответствующих точек доступа.
Для заказчика практический смысл — единый порядок выдачи и изменения доступа. Например, при переводе сотрудника в другой отдел необходимо пересмотреть разрешённые ему помещения, а при увольнении — своевременно закрыть доступ. Биометрия дополняет эти правила проверкой личности.
Сохранится ли проход при потере связи с сервером
Распознавание выполняется в терминале Iris ID, где хранятся биометрические шаблоны и идентификаторы. При разрыве связи с сервером терминал может продолжить идентификацию, а контроллер Sigur — проверить допуск по правилам, сохранённым в его памяти.
Автономный режим использует уже загруженные сведения. Поэтому при проектировании необходимо определить, как система будет получать изменения прав и как персонал должен действовать при длительном отсутствии связи. Также отдельно предусматривают питание терминала, контроллера и исполнительного устройства: потеря связи и отключение электричества требуют разных решений.
Где такое решение будет полезно
Распознавание радужной оболочки может быть востребовано на предприятиях, в центрах обработки данных и на других объектах с ограниченным доступом. Его применение особенно оправданно на отдельных ответственных точках, где важно повысить надёжность подтверждения личности.
Перед внедрением стоит проверить удобство прохода на реальном объекте: расположение терминала, условия освещения, поток сотрудников и порядок действий при неудачном распознавании. Скорость работы всей точки зависит также от двери или турникета, выбранного режима проверки и организации прохода.
Интеграция поддерживается начиная с версии ПО Sigur 1.8.5.69; сервис доступен для Windows и Linux. Лицензирование зависит от числа подключённых биометрических терминалов.
При установке системы контроля и управления доступом специалисты «Территории Безопасности» помогут определить состав оборудования и сценарии прохода с учётом задач объекта.

